Fonctionnement
SupplierTrust relie l’insigne d’un fournisseur à un dossier source signé, pour que l’acheteur puisse vérifier l’affirmation et les preuves qui l’appuient. Le ministère définit l’affirmation permise; l’insigne le dit, sans plus.
- Dossier sourceprécisé pour l’essai
- Attestation signéeémise à partir du dossier
- Insigne du fournisseursur son propre site Web
- La vérificationun clic, cinq contrôles
- Reçu signéversé au dossier
Les cinq contrôles
- Affirmation source et fraîcheur
- Signatures et émetteur reconnu
- Affirmations publiques
- Origine d’affichage
- Statut de l’attestation
Ce qui fait échouer une vérification
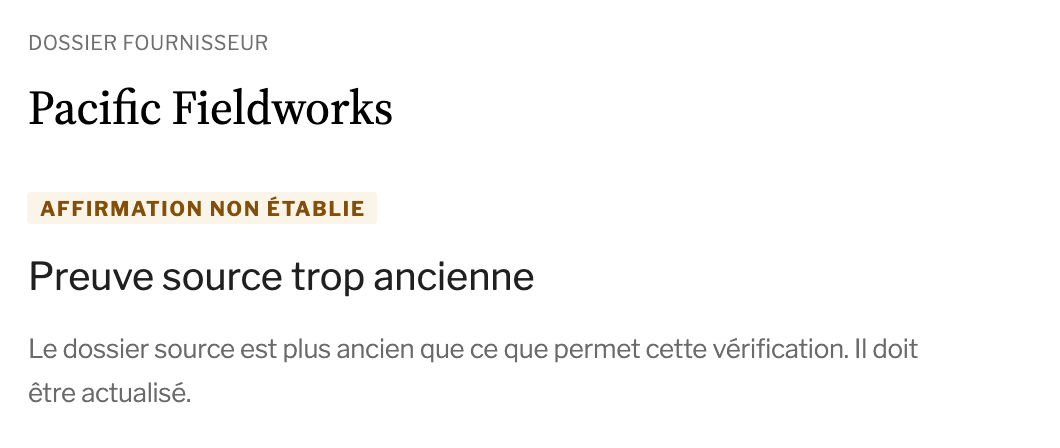
- Source trop ancienne : échec du contrôle de fraîcheur
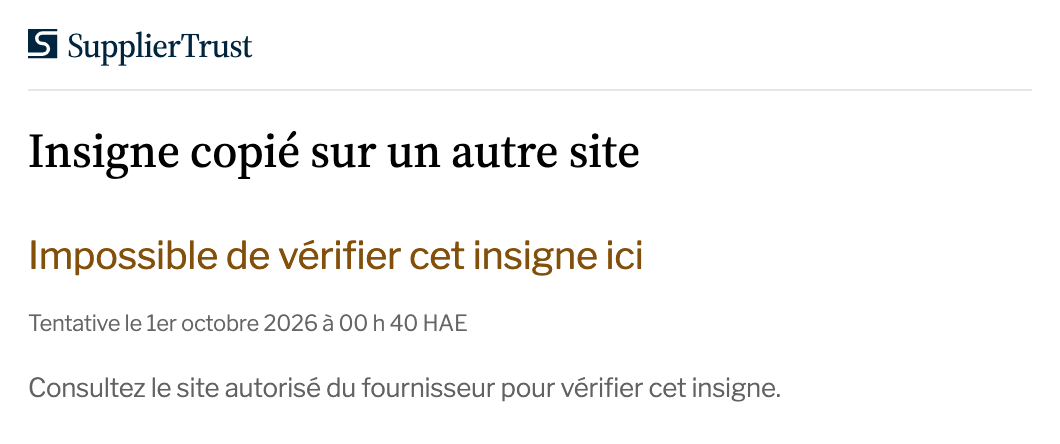
- Insigne copié : échec du contrôle d’origine
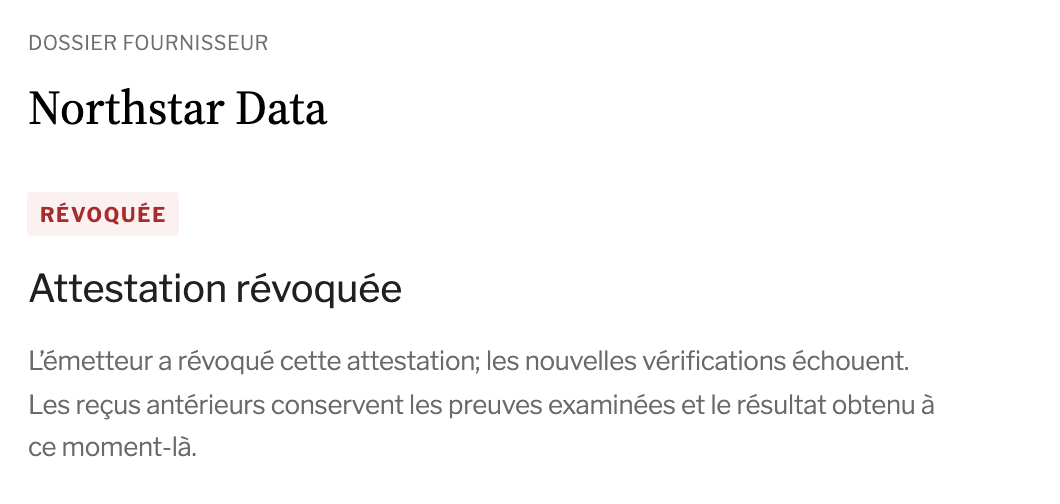
- Attestation révoquée : échec du contrôle de statut
Écrans tirés de notre prototype fonctionnel, avec un fournisseur fictif et un émetteur de test.
1. Un dossier source appuie une affirmation précise
La source est la liste ou le registre d’où vient une affirmation. Le dossier source est l’inscription du fournisseur dans cette source, saisie et signée avec le moment de sa lecture. Pour le défi TS13, la modification 002 désigne comme données de test des champs d’approvisionnement tirés des jeux de données du portail Gouvernement ouvert, jusqu’à ce que le Canada désigne la source publique de l’attribution de contrats et de la situation en règle. Notre démonstration utilise un registre de fournisseurs fictifs.
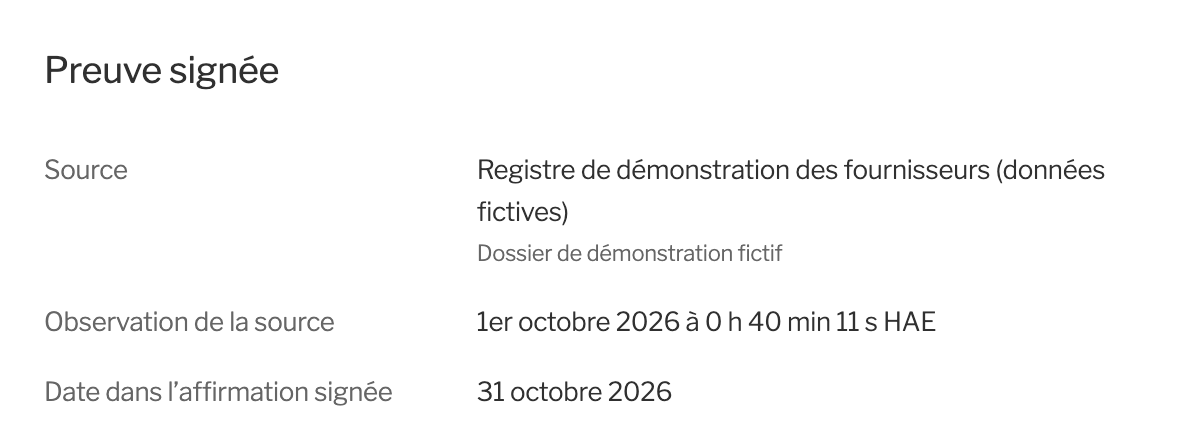
La preuve qui appuie un insigne : la source, le moment de l’observation et la date dans l’affirmation signée. 2. Le fournisseur affiche l’insigne sur son propre site
L’insigne est lié au site Web du fournisseur. L’insigne présente trois renseignements sur le fournisseur : le nom du fournisseur, son statut à la source et une date de validité. Chacun peut consulter la preuve d’un clic.
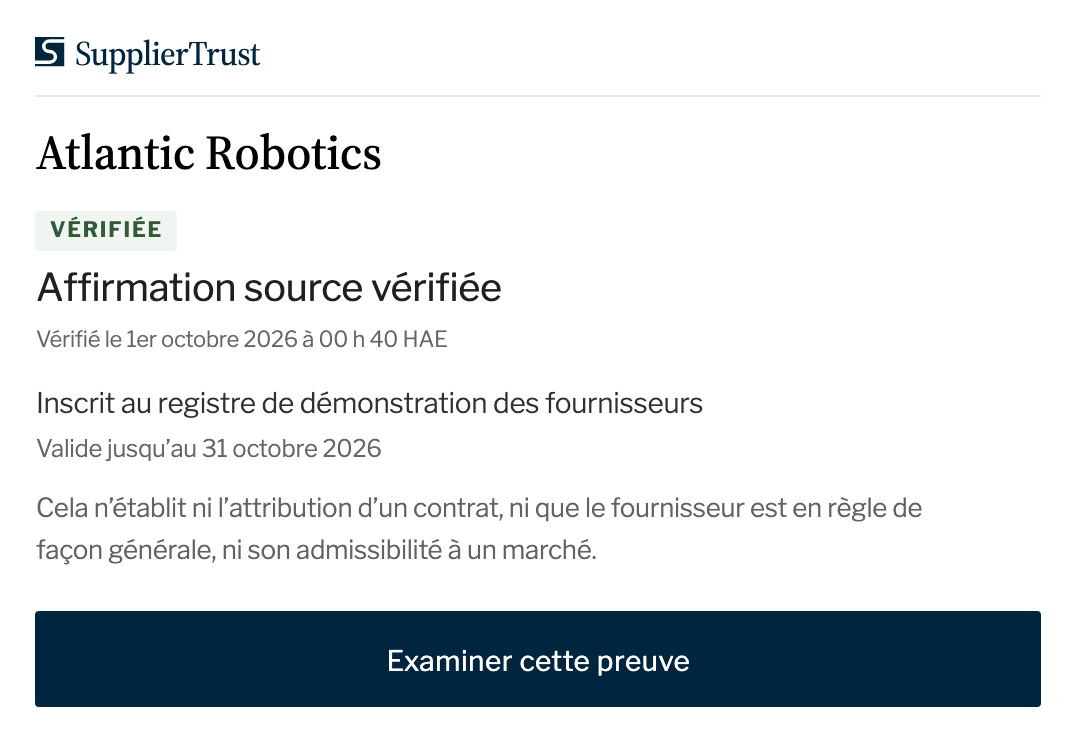
La page de l’insigne sur le site du fournisseur, y compris ce que l’affirmation n’établit pas. 3. L’acheteur le vérifie
Un clic sur l’insigne, ou la lecture de son code QR sur une page imprimée ou un PDF, exécute tous les contrôles et affiche chaque résultat : la source et son âge, les signatures, les affirmations publiques, le site Web et une éventuelle révocation de l’attestation.
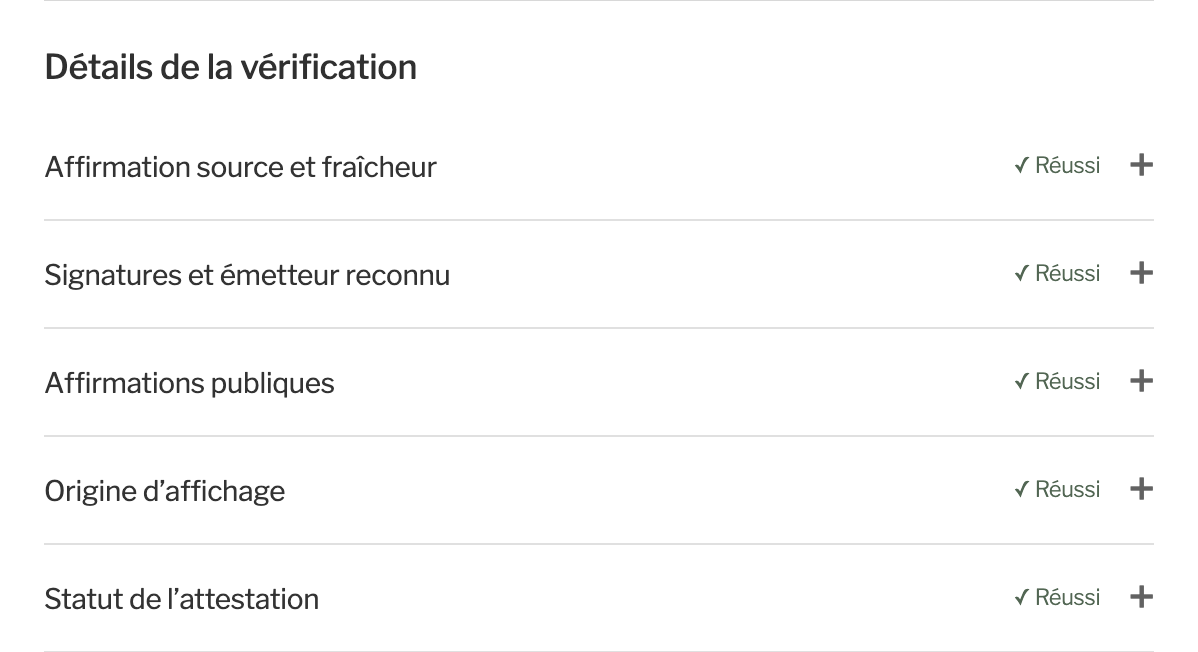
Cinq contrôles, présentés séparément. 4. L’acheteur conserve un reçu
Après une vérification réussie, l’acheteur obtient un reçu signé à verser au dossier d’approvisionnement. La page présente aussi les vérifications antérieures de la même session, y compris celles qui ont échoué et leur raison.
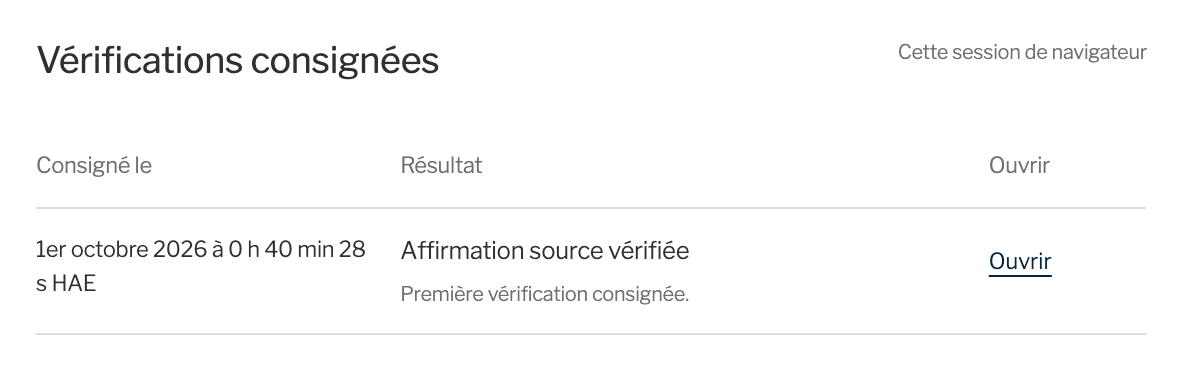
Les vérifications antérieures de la même session.
Autres résultats de vérification
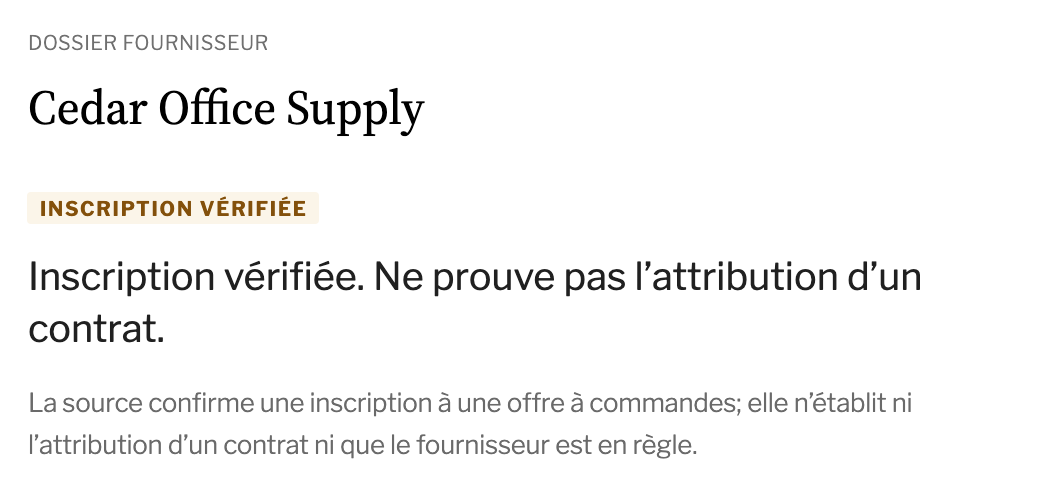
Les quatre autres résultats que l’acheteur peut voir, tels que le prototype les présente.
Ce que les visiteurs voient sur l’insigne
Trois renseignements sur le fournisseur accompagnent le résultat, le contexte de la source et les détails de la vérification.
| Nom du fournisseur | Tel qu’il figure dans la source désignée |
|---|---|
| Statut à la source | Uniquement ce que la source appuie |
| Valide jusqu’au | Après cette date, l’affirmation exige une source à jour |
Termes employés sur ce site
- Acheteur
- L’agent d’approvisionnement, ou toute autre personne, qui vérifie l’insigne d’un fournisseur.
- Insigne
- Ce que le fournisseur affiche sur son site Web.
- Attestation
- Le document signé qui appuie l’insigne, émis à partir du dossier source (le titre de compétence vérifiable dont parle le défi TS13).
- Affirmation
- Ce que l’insigne dit du fournisseur, dans les limites de ce que la source appuie.
- Source
- La liste ou le registre d’où vient une affirmation. Le ministère approuve la source utilisée pour un essai.
- Dossier source
- L’inscription du fournisseur dans cette source, signée avec le moment de sa lecture.
- Reçu
- Le document signé que l’acheteur conserve après une vérification réussie.
Normes ouvertes
SupplierTrust s’appuie sur les attestations vérifiables du W3C, la divulgation sélective SD-JWT de l’IETF, la liste de statut Bitstring du W3C pour la révocation et la suspension, OpenID for Verifiable Credential Issuance (profil de prototype) et OpenID Connect. Des essais de conformité indépendants sont prévus.